Nachfolgend eine Warnung des LKA Niedersachsen:
E-Mails mit schadhaftem Anhang sind natürlich an der Tagesordnung. Wenn sie aber als vermeintliche Bewerbung getarnt sind und bei Firmen im Posteingang liegen, kann ein unbedachter Klick schnell zu einer kompletten Verschlüsselung des Firmennetzwerkes führen.
Dies ist bei der aktuellen Welle besonders hinterhältig, denn die Täter nehmen Bezug auf real geschaltete Stellenausschreibungen bei meinestadt.de oder der Arbeitsagentur.
Es kursieren etliche Varianten dieser Bewerbung mit unterschiedlichen Namen der Bewerber/innen:
* Sarah Siedler
* Britta Hollermann
* Tim Krieger
* Sofia Kohl
* Sofia Witte
* Saskia Heyne
* Tanja Friedrich
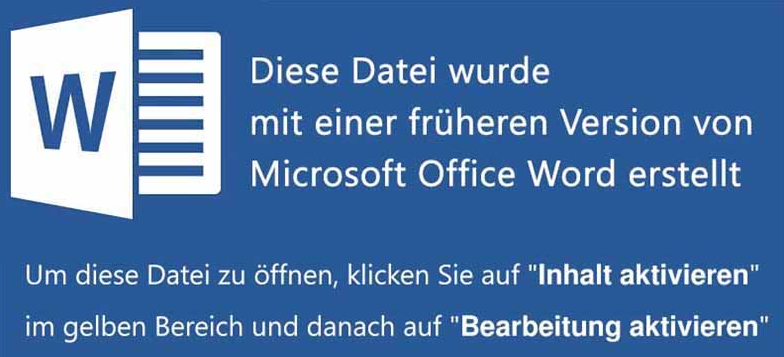
Im Anhang der Mails befindet sich nach aktuellem Stand immer ein Word-Dokument mit der Endung .doc und eingebetteten Makros.
Werden diese Makros aktiviert, führt sich der Verschlüsselungstrojaner aus und verschlüsselt den lokalen Rechner sowie alle erreichbaren Netzwerkfreigaben.
Mit dieser Ansicht soll der Benutzer zum Aktivieren der schädigenden Inhalte gebracht werden:
Achtung:
Die Gandcrab-Version 5.2, die verteilt wird, kann aktuell nicht entschlüsselt werden. Wir empfehlen daher, die verschlüsselten Dateien für eine spätere Wiederherstellung zu sichern.