Heute möchten wir Ihnen einen Weg zeigen, Dateien so zu empfangen, dass sie auf dem Transportweg von niemandem außer den berechtigten Personen gelesen werden können.
Ausgangslage
Zum sicheren Versand einer Datei verwenden viele Nutzer typischerweise den Weg der Verschlüsselung mittels Passwort oder packen ein oder mehrere Dateien in eine ZIP Datei mit Passwortschutz. Diese verschlüsselte Datei wird dann an eine Mail gehängt und übermittelt.
Problem
Das Problem hierbei ist, dass die passwortgeschützte Datei am Mailgateway nicht auf Schadinhalte geprüft werden kann und daher in die Systemquarantäne geleitet wird. Aus dieser kann die Mail von unseren Usern nicht freigegeben werden.
Ein weiteres Problem könnte die Größe der Datei und das Limit für Mails darstellen (in der Regel 25MB)
Weitere Informationen zum Mailgateway unter: https://staging.itk.adac-nrh.de/mailgateway-hintergrundinformation/
Lösungswege
Passwort Hinterlegung
Eine Lösung ist die Hinterlegung eines Passwortes im Mailgateway. Die Datei wird dann mit diesem Passwort verschlüsselt und kann so am Mailgateway entschlüsselt bzw. ausgepackt und der Inhalt überprüft werden. Diese Methode ist bei wiederkehrenden (meist automatisiert generierten Mails mit ZIP Passwort Anhängen) die beste Methode.
Empfang mit Liquidfiles
Für einzelne Mails und / oder große Dateien bieten wir die Möglichkeit über unser Datei Transfer Tool Liquidfiles, welches unter https://files.adac-nrh.de gefunden werden kann. Viele von Ihnen nutzen dieses bereits seit längerer Zeit für ausgehende Mails (FAQ Artikel) direkt über die Outlook Integration.
Aber Sie können das Tool auch nutzen um Mails zu empfangen oder anzufordern!
Filedrop (Dropbox)
Der einfachste Weg ist, wenn Sie dem Absender der Datei den Link zu Ihrer Dropbox schicken, dieser lautet
https://files.adac-nrh.de/filedrop/vorname.nachname@nrh.adac.de
(Bitte mit Ihren Daten aktualisieren!)
Wenn der Absender diesen Link aufruft, dann kann er dort seine E-Mail Adresse, einen Betreff und eine Nachricht eingeben und verschiedene Dateien bis insgesamt 500MB Größe hinzufügen.
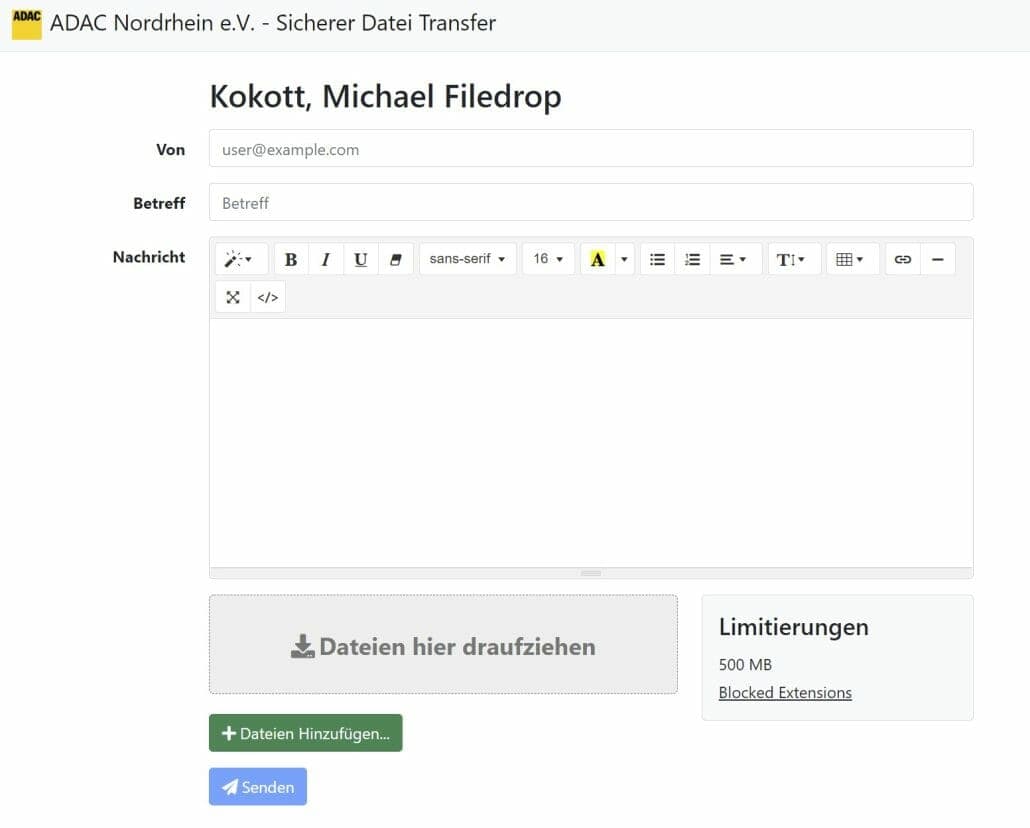
Diese Dateien bitte OHNE Verschlüsselung hochladen lassen!
Nach dem Senden erhalten Sie eine Mail für den Download der Dateien.
Hinweis: Wenn Sie Ihre e-Mail Adresse nicht heraus geben möchten, dann können Sie sich im files.adac-nrh.de Portal einloggen uns unter Kontoeinstellungen (Getrieberad oben Rechts) > Persönlicher Filedrop > Dropbox (zufällig) – eine URL generieren lassen, die keinen Rückschluss auf Ihre e-Mail Adresse liefert.
Dateianforderung
Sie können eine Datei auch direkt anfordern, dazu loggen Sie sich in https://files.adac-nrh.de (mit Ihrem Windows User oder rechts unten über SSO) ein und wählen den entsprechenden Link “Dateianforderung”

Hier füllen Sie die benötigten Felder aus und es wird eine Anforderungsmail an den Empfänger geschickt. Der Vorteil bei diese Methode ist, dass bis zu 2GB an Dateien übermittelt werden können.
Empfang der Dateien
Wenn Sie eine für Sie bestimmte Datei hochgeladen wurde, dann erhalten Sie eine entsprechende Infomail mit Angaben zum Download der Mail.
Nur Sie sind in der Lage die Dateien zu empfangen und, da der Transfer auf verschlüsseltem Weg durchgeführt wird, ist der Inhalt der Mail somit sicher übertragen.
Blockierte Dateien
Noch ein Hinweis, verschiedene Dateiendungen können auch auf diesem Wege nicht übermittelt werden, zum Beispiel .exe .bat .cmd .com und weitere, direkt ausführbare Dateien. Aus Sciherheitsgründen bieten wir keinen Weg ausführbare Dateien in unsere Umgebung zu senden!