Mit Cylance haben wir eine Antiviren Lösung gefunden, um den Kampf gegen täglich über 300 Tausend neue Malware Programme zu gewinnen. Wir starten derzeit den Test dieser auf Erkennung durch ‚künstliche Intelligenz‘ basierenden Lösung. Vorteile sind eine bessere Erkennung, hohe Geschwindigkeit und bessere Performance sowie ein Signaturloser Ansatz.
Mehr als 325000 neue Malware Programme pro Tag – über 120 MILLIONEN im Jahr 2017!
Diese Gefahr muss ein Unternehmen ernst nehmen und Maßnahmen zum Schutz seiner Infrastruktur ergreifen. Um den Betrieb einer Virenschutzlösung (AV) kommt man daher nicht herum.
Der ADAC Nordrhein wechselte vor einigen Jahren von Kaspersky auf den Anbieter Sophos.
Der Wechsel erfolgte aus verschiedenen Gründen, zum einen gab es Beschwerden beim Thema Geschwindigkeit, zum anderen wollten wir Vorteile einer gemeinsamen Infrastruktur mit den Kollegen in München (und weiteren Regionalclubs) nutzen.
Von einem Modernen Virenscanner erwartet man, dass dieser gegen eine breite Menge von Angriffen wirksam schützt.
Man benötigt einen Schutz gegen:
- die klassischen Viren (per Download, CDs, Mailanhängen,…)
- Adware / ungewünschte Software
- Cryptoerpresser / Ransomware
- Zero-Day Attacken (bisher unbekannte Angriffe)
- Perimeter Schutz (USB Sticks)
- Ressourcen Diebe (Cryptominer)
Die derzeit eingesetzte Lösung von Sophos bietet Schutz gegen einen Teil dieser Angriffe, unsere Lizenz müsste – für umfangreicheren Schutz – um weitere Funktionen erweitert werden. Hinzu kommt, dass wir durch den Wechsel des AV Anbieters die Zweistufigkeit verloren haben. Malware die über München kommt – und dort nicht erkannt wurde, wird bei uns derzeit auch nicht erkannt, da wir mit dem gleichen AV arbeiten.
Zur Erkennung von Schädlingen gibt es verschiedene Methoden:
Signaturbasiert:
Hierbei werden (Schad) Programme anhand von charakteristischen Mustern (Pattern), z.B. Hashwerte, erkannt. Das funktioniert sehr zuverlässig, allerdings ausschließlich dann, wenn diese Muster bereits bekannt sind. Der Virus muss also von einem AV Hersteller überprüft, erkannt und zu seiner Signatur hinzugefügt worden sein. Diese Signatur muss dann beim Endpunkt angekommen sein. Erst dann kann der Schadcode erkannt werden. Gegen Zero-Day Attacken und polymorphe (selbstverändernde) Schädlinge sind diese signaturbasierten Erkennungen machtlos. Die Aktualität der Signaturen muss über ständige Updates gewährleistet werden.
Heuristik:
Hierbei wird über Ähnlichkeiten versucht einen Schädling zu erkennen. Dieses Verfahren ist Fehleranfällig und führt zu Fehlalarmen. Es werden hier auch Erfahrungen aus Sandbox Ausführungen (Ausführung einer Datei in einer geschützten Umgebung) gewonnen, wie verhält sich ein Programm im Vergleich zu einem anderen – schädlichen – Programm.
Verhaltens Analyse:
Hierbei wird geschaut, was ein Programm bzw. ein Prozess bei seiner Ausführung so tut. Die Tätigkeiten werden mit Punkten bewertet – und wenn ein Schwellwert überschritten wird, dann kann ein AV Schutz eine Warnung oder einen Alarm ausgeben und z.B. die Ausführung des Programms beenden.
Sowohl bei der Heuristik als auch bei der Verhaltens Analyse hat man das Problem, dass die Schadsoftware dazu bereits laufen muss, Schaden also schon angerichtet wurde.
Hinzu kommt, dass alle diese Verfahren auch rechenintensiv sind, dadurch kommt es – bei fast allen AV Lösungen – zu Einschränkungen in der Geschwindigkeit des PCs oder Servers. Mal weniger – mal mehr. Grundsätzlich verlangsamt sich ein System je mehr Funktionen eines AVs man benutzt. Daher war z.B. Kaspersky sehr ‚langsam‘ – wir haben hier viele Funktionen genutzt.
Künstliche Intelligenz:
Wir haben uns für 2018 am Markt umgesehen und uns verschiedene AV Lösungen angesehen. Die spannendste und neueste war die Lösung von Cylance.
Cylance funktioniert anders als die oben erwähnten AV Scanner und setzt ganz auf Künstliche Intelligenz (AI) zur Erkennung von Bedrohungen. Unter Nutzung eines Mathematischen Ansatzes und ‚Machine Learning‘ erkennt Cylance Bedrohungen in Echtzeit und VOR der Ausführung. Dazu wird keine Signatur benötigt, keine permanenten Updates und der größte Vorteil ist, dass Cylance resistent gegen selbst verändernde Viren und Zero-Day Attacken ist. Das Ganze funktioniert mit einer kleinen Anwendung auf dem zu schützenden Gerät und einer Web Konsole für die Konfiguration und das Reporting.
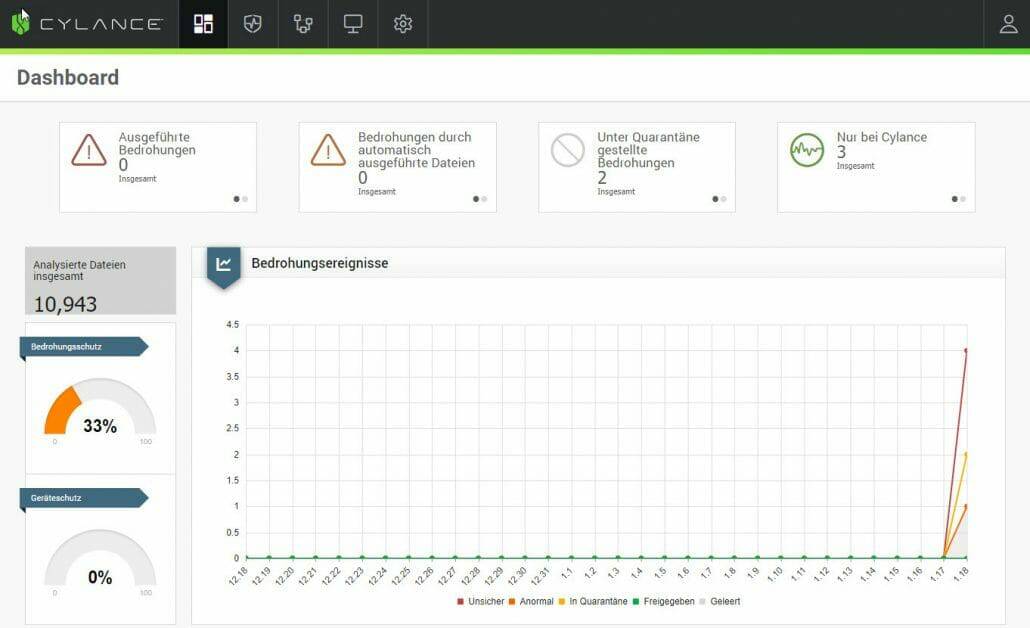
Wir haben uns verschiedene Präsentationen der Software – auch bei unserem Consulting Partner – angesehen, und konnten uns so ein Bild über die Leistung von Cylance bilden. Obwohl das Thema Künstliche Intelligenz einen leichten Hokus Pokus Beigeschmack hat, und die Lösung auf dem Papier Dinge verspricht, die man bisher für nicht möglich gehalten hat, waren die Präsentationen überzeugend.
So überzeugend, das wir die Lösung von Cylance nun bei uns im Test haben.
Die Software benötigt nicht viel Ressourcen für die Erkennung, und laut Versprechen des Herstellers werden Sie auch keine Geschwindigkeitseinbußen sehen. Wir werden die Software auf ca. 50 PCs und Servern installieren und parallel zu Sophos laufen lassen.
Es könnte sein, dass Sie an dem ein oder anderen PC in Kürze in Kürze ein kleines grünes Schutzschild finden :)
Wir wollen über den Test zum Einen die Leistungsfähigkeit und die Versprechen des Herstellers prüfen, die Software auf Herz und Nieren testen und zum anderen Erfahrungen zur Anpassung auf unsere Umgebung gewinnen. Anpassungen sind nötig, da die AI Programme – auf Grund deren Verhaltens – als Schadhaft einstuft, wir die Software aber dennoch benötigen.
Ein Beispiel ist eine Software, welche in den Speicher einer anderen Software eingreift – z.B. ein anderer Virenscanner (anders ist ein Abbrechen eines Programmes nicht möglich). Die Methodik einer solchen Software ist schadhaft – aber die Funktionalität wäre in diesem Fall gewünscht.
Die AI entscheidet nach der Methodik und nicht nach der Funktionalität, daher würde eine solche Ausführung unterbunden werden. Zur Bewertung einer Datei werden im Übrigen über 2,7 Millionen Parameter von Cylance genutzt.
Sollten wir uns für Cylance als AV Lösung entscheiden, dann wird die Installation in 3 Phasen erfolgen, wir befinden uns derzeit in der Phase 1, hier werden wir die Software installieren und die Erkennung nutzen, alle weiteren Möglichkeiten von Cylance sind ausgeschaltet, es findet also kein Schutz vor Malware statt. Nach Erstellung unserer Einstellungen werden wir dann Cylance in den Blockierungs Modus schalten – und parallel zu Sophos laufen lassen. IN Phase 3 wird Sophos dann entfernt werden.
Viele weitere Informationen zu Cylance kann man auf der Webseite und im Cylance Youtube Kanal finden, leider sind diese Ressourcen nur auf Englisch verfügbar.