In den letzten Tagen erhalten wir deutlich mehr und schlechter zu erkennende Phishing Mails an unsere Mitarbeiter.
Diese Mails kommen vermutlich aus einem aktuellen Emotet Ausbruch und folgenden dem folgenden Schema:
Kurze Ansprache, Link zu Onedrive, Datei Kennwort und dann folgt eine alte Mail von dem jeweiligen ADAC Mitarbeiter in Kopie, ohne Zeilenumbrüche, aber es handelt sich um einen realen Mail Inhalt. Diese Mail ist meistens ein paar Jahre alt. Absender ist der damalige Empfänger, aber mit einer nicht dazu in Verbindung stehenden e-Mail Adresse.
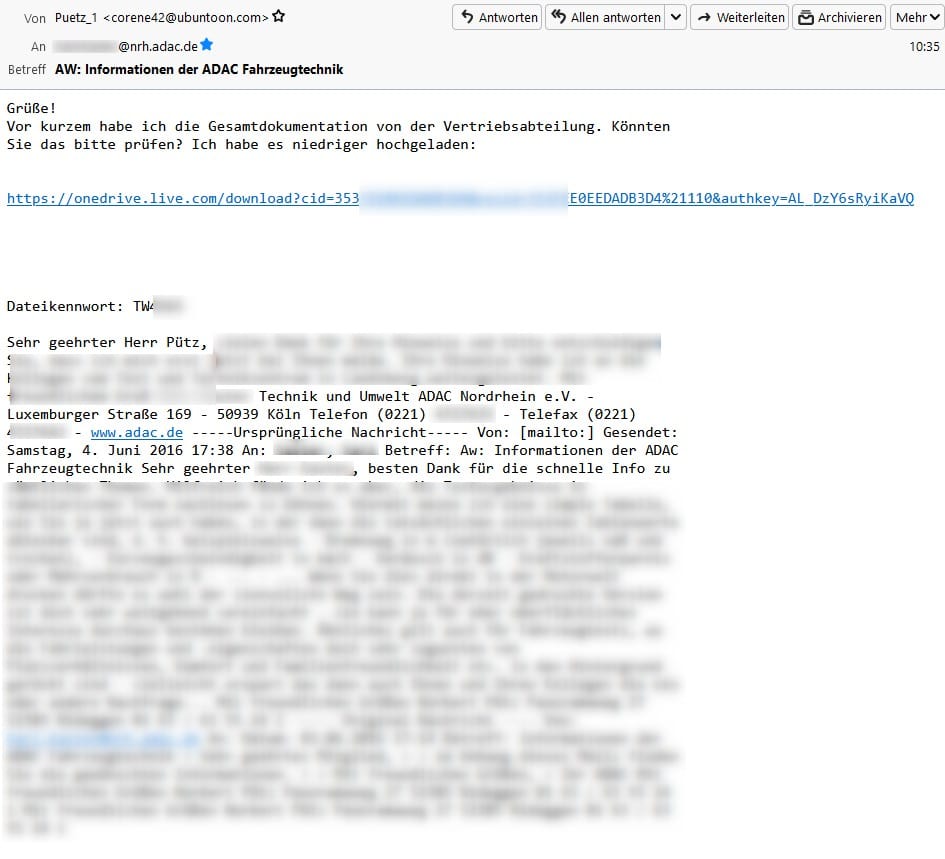
Der Link zu Onedrive enthält ‘passender weise’ direkt die Anmeldung für die Datei, sodass dieser Virenanhang direkt herunter geladen wird. Da die Datei an sich mit einem Passwort versehen ist, kann sie auf diesem Weg nicht von einem Virenscanner untersucht werden.
Hinweis: Bitte seien Sie – auch privat – unbedingt über sensibel bei Anhängen mit einem Passwort, beim aktivieren von Makro Schutzwarnungen und beim Klicken auf Links. Nutzen Sie – wann immer möglich – die ‘Nur Text’ Funktion in Mails, laden Sie ggf. HTML Inhalte dann nach, wenn Sie der Mail vertrauen!
Um die Gefahr eines Ausbruches weiter zu verringern haben wir in unserem Mailgateway ein paar Änderungen vorgenommen:
- Eingehende Dateien werden vor der Annahme der Mail in einer ‘Sandbox’ auf Schadinhalte geprüft. Bei Identifizierung als Malicious bzw. Virus Inhalt oder bei einem hohen Risiko, wird die Mail ABGELEHNT. Bisher wurde die Mail in der SystemQuarantäne zugestellt.
- Untersuchung vom URLs in verdächtigen Mails wurde aktiviert, bei Identifizierung als Malicious bzw. Virus Link oder bei einem hohen Risiko, wird die Mail ABGELEHNT. Bisher wurde die Mail in der SystemQuarantäne zugestellt.
- Bei abgelehnten Mails wird der Absender über die Ablehnung informiert, er hat somit die Chance sich bei uns zu melden – idealerweise kommen solche ‘false positiv’ Erkennungen sehr selten vor.
- Für Links in Mails wurde die Funktion ‘Content Disarm’ eingeschaltet, hier werden Links wenn ein Risiko auf Phishing erkannt wurde umgeschrieben und verweisen auf das Mailgateway. Die Mail an sich wird zugestellt und die Links könnten von Ihnen besucht werden, wenn Sie die entsprechende Warnung anerkennen.
Wie werden in den nächsten Tagen verstärkt ein Auge auf die Logfiles werfen, sollten Sie feststellen, dass Mails nicht zugestellt werden, senden Sie uns bitte unbedingt eine Mail an itk@nrh.adac.de oder melden sich beim 1st Level Support unter 0221 47271111